生成AI・情報管理
保険代理店で生成AIを使っても大丈夫?顧客情報をAIに入れる前に考えたいこと
生成AIは便利でも、顧客情報や社外秘情報をそのまま入力してよいとは限りません。入力情報、出力の確認、承認するサービス、社内ルールの決め方をTAGNOTEの規程例とともに整理します。
目次 (14項目)開く
お客さまから長いメールが届いた。
内容を整理するのに時間がかかりそうなので、
「これ、AIに貼って要約してもらおう」
と思う。
かなり便利です。
実際、生成AIを使えば、
メールの下書き。
社内資料のたたき台。
研修問題の作成。
文章の要約。
アイデア出し。
といった仕事をかなり早くできます。
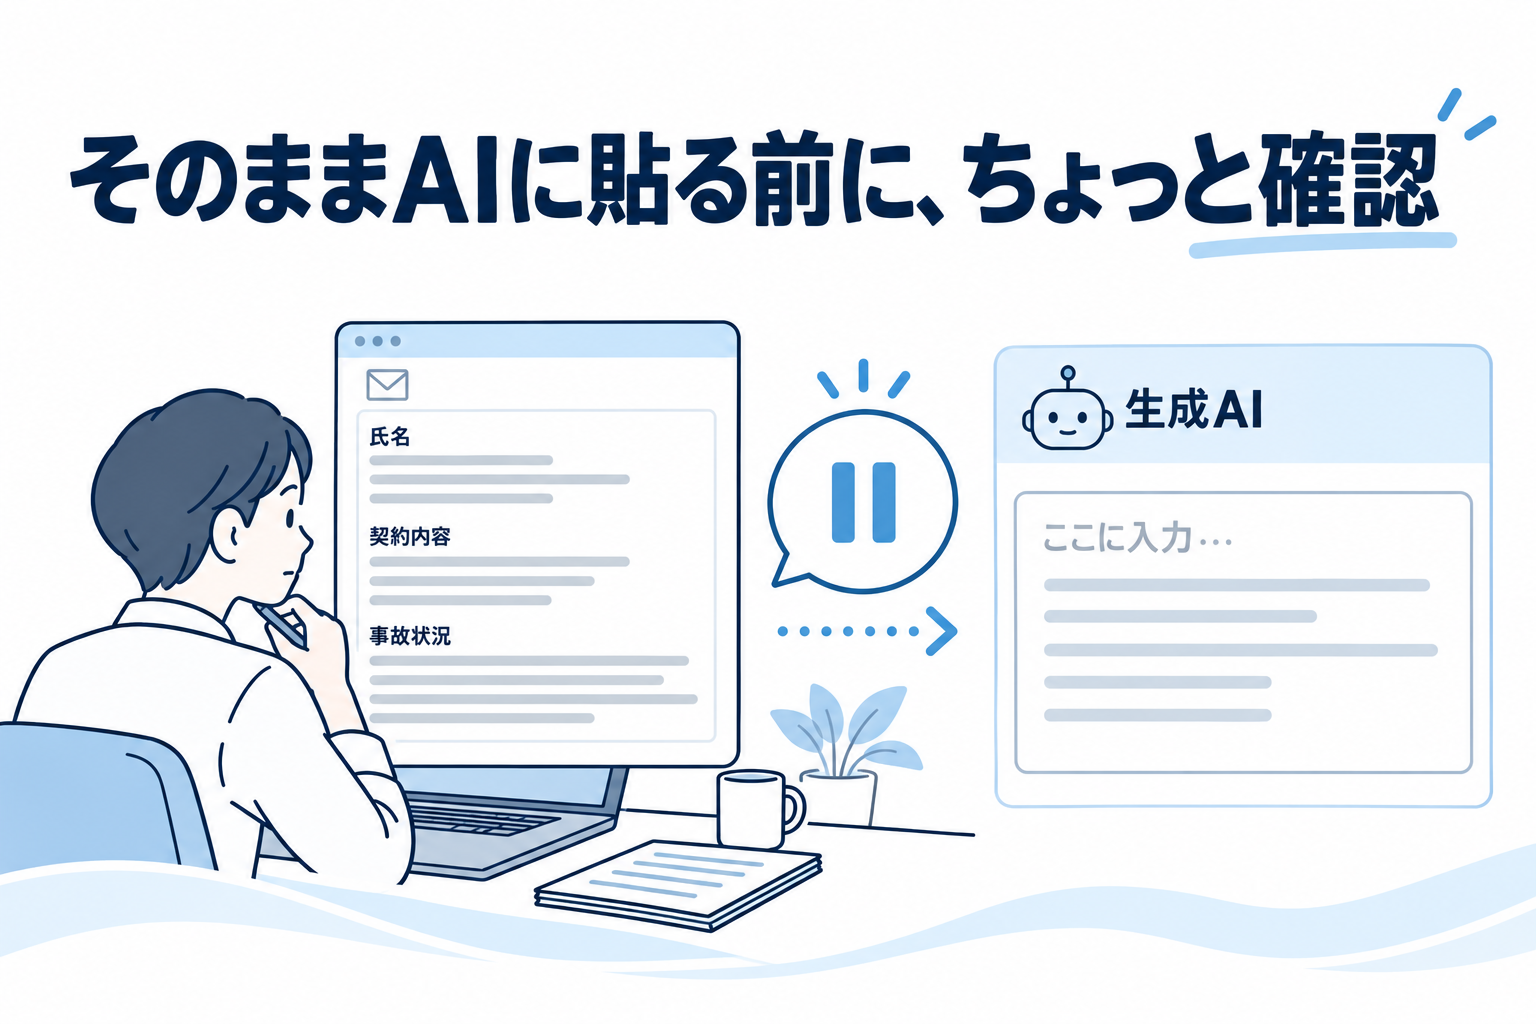
でも、その文章の中に、
お客さまの名前。
住所。
契約内容。
事故の情報。
病歴。
保険証券番号。
などが入っていたらどうでしょう。
そこで一度止まる必要があります。
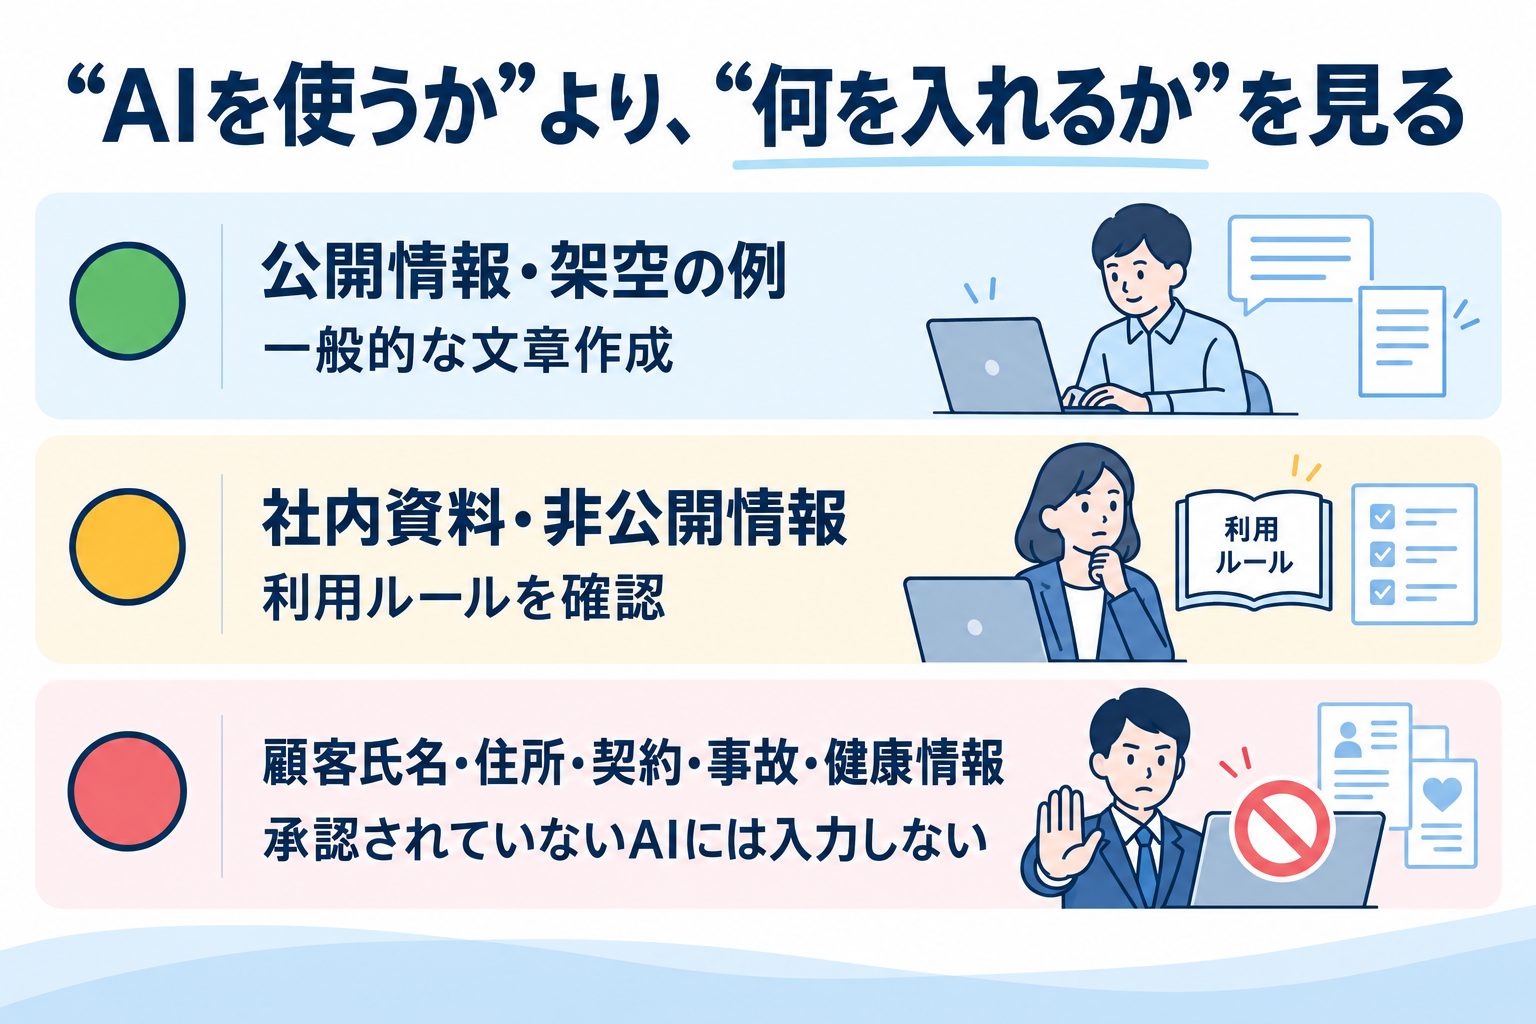
生成AIを業務で使うときに一番気をつけたいのは、
「AIを使っていいか、ダメか」だけではありません。
何を入力するのか。 その情報はどこへ送られるのか。 出てきた回答を何に使うのか。
この3つです。
今回は、保険代理店で生成AIを使うなら、どこまでなら使いやすく、どこから慎重になるべきかを実務目線で整理します。
生成AIを使うこと自体が、一律に禁止されているわけではない
まずここからです。
「保険代理店はAIを使ってはいけない」
という一律のルールがあるわけではありません。
総務省・経済産業省も、AIを安全・安心に活用するための「AI事業者ガイドライン」を策定しており、2026年3月31日には第1.2版が公表されています。AIを開発する会社だけでなく、AIを利用する事業者についてもガバナンスやリスク管理の考え方が整理されています。 総務省・経済産業省:AI事業者ガイドライン
なので、
AIを使うことそのものを怖がる必要はありません。
ただし、保険代理店にはもう一つ大きな事情があります。
顧客情報をかなり多く扱う業種
だということです。
個人情報保護委員会は2025年4月、保険代理店における個人情報の取扱いについて、改めて注意喚起を公表しています。 個人情報保護委員会:保険代理店への注意喚起
AIの便利さと、保険代理店として守るべき情報管理。
この二つを両立させる必要があります。
まず覚えておきたい。「AIに入力する=外部サービスに情報を渡す場合がある」
普段AIを使っていると、
自分のパソコンの中で文章を処理しているような感覚になることがあります。
でも、一般的なクラウド型生成AIでは、入力した文章はサービス提供者側のシステムへ送信され、処理されます。
そして、
入力内容をどれくらい保存するのか。
AIの改善や学習に利用するのか。
管理者が利用状況を管理できるのか。
どの国・地域で処理されるのか。
といった条件は、サービスや契約プラン、設定によって異なります。
だから、
「有名なAIだから大丈夫」
ではなく、
自社が使おうとしているサービスでは、入力情報がどう扱われるのか
を確認する必要があります。
個人情報保護委員会も、生成AIへ個人情報を入力する場合には、サービス提供者の利用規約やプライバシーポリシー等を確認し、入力情報の内容を踏まえて利用を判断するよう注意喚起しています。 個人情報保護委員会:生成AIサービスの利用に関する注意喚起
顧客情報を入力するなら、さらに一段慎重に考える
ここは重要です。
個人情報保護委員会は、個人情報取扱事業者が生成AIへ個人情報を含むプロンプトを入力する場合、
その個人情報の利用目的を達成するために必要な範囲か
を確認するよう求めています。
さらに、本人の同意なく個人データを生成AIに入力し、そのデータが回答生成以外の目的でも扱われる場合には、個人情報保護法に違反する可能性があると注意喚起しています。
そのため、こうした利用をする場合には、
AIサービス提供者が入力した個人データを機械学習などに利用しないこと等を十分に確認する
必要があるとされています。 個人情報取扱事業者における注意点
つまり、
「お客さまのメールをそのまま無料のAIに貼って要約する」
という使い方は、
便利だからすぐやる
ではなく、
そのAIへ顧客情報を入れてよいのかを先に確認する
のが順番です。
名前を消せば大丈夫?
ここも少し注意したいところです。
たとえば、
「宮崎市在住の○○さん」
から名前だけ消した。
これで匿名になったように見えます。
でも、
年齢。
勤務先。
事故日。
車種。
事故場所。
契約内容。
などをたくさん残せば、他の情報と組み合わせて誰なのか分かる可能性があります。
なので、
名前だけ削れば必ず安全
とは考えない方がいいでしょう。
AIへ相談したいだけなら、
必要のない情報はそもそも入れない。
たとえば、
42歳男性、○○町在住、○月○日に△△交差点で事故
ではなく、
自動車事故について顧客へ状況確認するメール文を作りたい
まで一般化できるなら、その方が扱いやすいです。
AIに渡さなくても仕事ができる情報は、渡さない。
これはかなりシンプルですが、強いルールです。
保険代理店なら、特に慎重に扱いたい情報がある
保険業務では、普通の会社以上にセンシティブな情報へ触れることがあります。
たとえば、
- 氏名・住所・電話番号
- 保険証券番号
- 契約内容
- 保険金請求内容
- 事故歴
- 家族構成
- 病歴や健康状態
- 顧客との相談内容
- 保険会社から提供された非公開資料
などです。
金融庁の監督指針でも、保険会社・代理店における顧客情報について、アクセス権限を業務上必要な範囲に限定するなど、厳格な情報管理が求められています。 金融庁:顧客等に関する情報管理態勢
だから、
「社内では見られる情報だからAIにも入れていい」
とは限りません。
社内で閲覧する権限があることと、
外部のAIサービスへ送信してよいこと
は別です。
ここを分けて考える必要があります。
「保険会社からもらった資料」も注意
個人情報だけではありません。
たとえば、
保険会社の社内向け資料。
代理店向けに限定配布された資料。
未公表の商品情報。
手数料情報。
内部マニュアル。
こうした情報も、
公開情報ではない
という点では注意が必要です。
AIへ、
「この資料を要約して」
と丸ごとアップロードする前に、
その資料を外部AIサービスへ送信してよいのか。
所属保険会社の情報管理ルールはどうなっているか。
を確認した方がいいでしょう。
個人情報だけを禁止しておけば十分、ではありません。
社外秘・機密情報も対象にする
という考え方が必要です。
では、どんな使い方なら始めやすい?
AIを禁止するだけでは、せっかくの便利な技術を活用できません。
最初は、
顧客情報や社内秘密を入れなくてもできる仕事
から始めるのが使いやすいと思います。
たとえば、
- 社内研修の問題案を作る
- 一般的な顧客向けメールの文章を整える
- 公開されている法令・ガイドラインの内容を整理する
- 会議の議題案を作る
- ブログ記事の構成を考える
- 架空の顧客ケースでロールプレイ問題を作る
- Excel関数や文章表現について相談する
こういった使い方です。
たとえば、
「○○様の火災保険が来月満期なので更新案内を書いて」
ではなく、
「火災保険の満期が近い顧客に送る、丁寧な更新案内メールの雛形を作って」
なら、顧客情報を入れなくても作れます。
まずは、
AIに個人情報を渡さずにどこまで仕事を任せられるか
を考えてみる。
それだけでも使える場面はかなりあります。
AIの答えを、そのままお客さまに送らない
もう一つかなり重要なのが、出力側です。
生成AIは自然な文章を書くので、
正しそうに見えます。
でも、正しいとは限りません。
個人情報保護委員会も、生成AIの出力には不正確な内容が含まれるリスクがあるとして注意を促しています。 個人情報保護委員会:一般の利用者における留意点
たとえば、
「この特約はこういう場合に使えます」
「法律上こうなっています」
「この保険なら補償されます」
とAIが答えた。
文章が非常に自然なので、そのまま顧客へ送ってしまう。
でも実際には、
商品改定前の情報だった。
別の商品と混同していた。
約款と違った。
例外条件を落としていた。
という可能性があります。
保険代理店では、これはかなり危ないです。
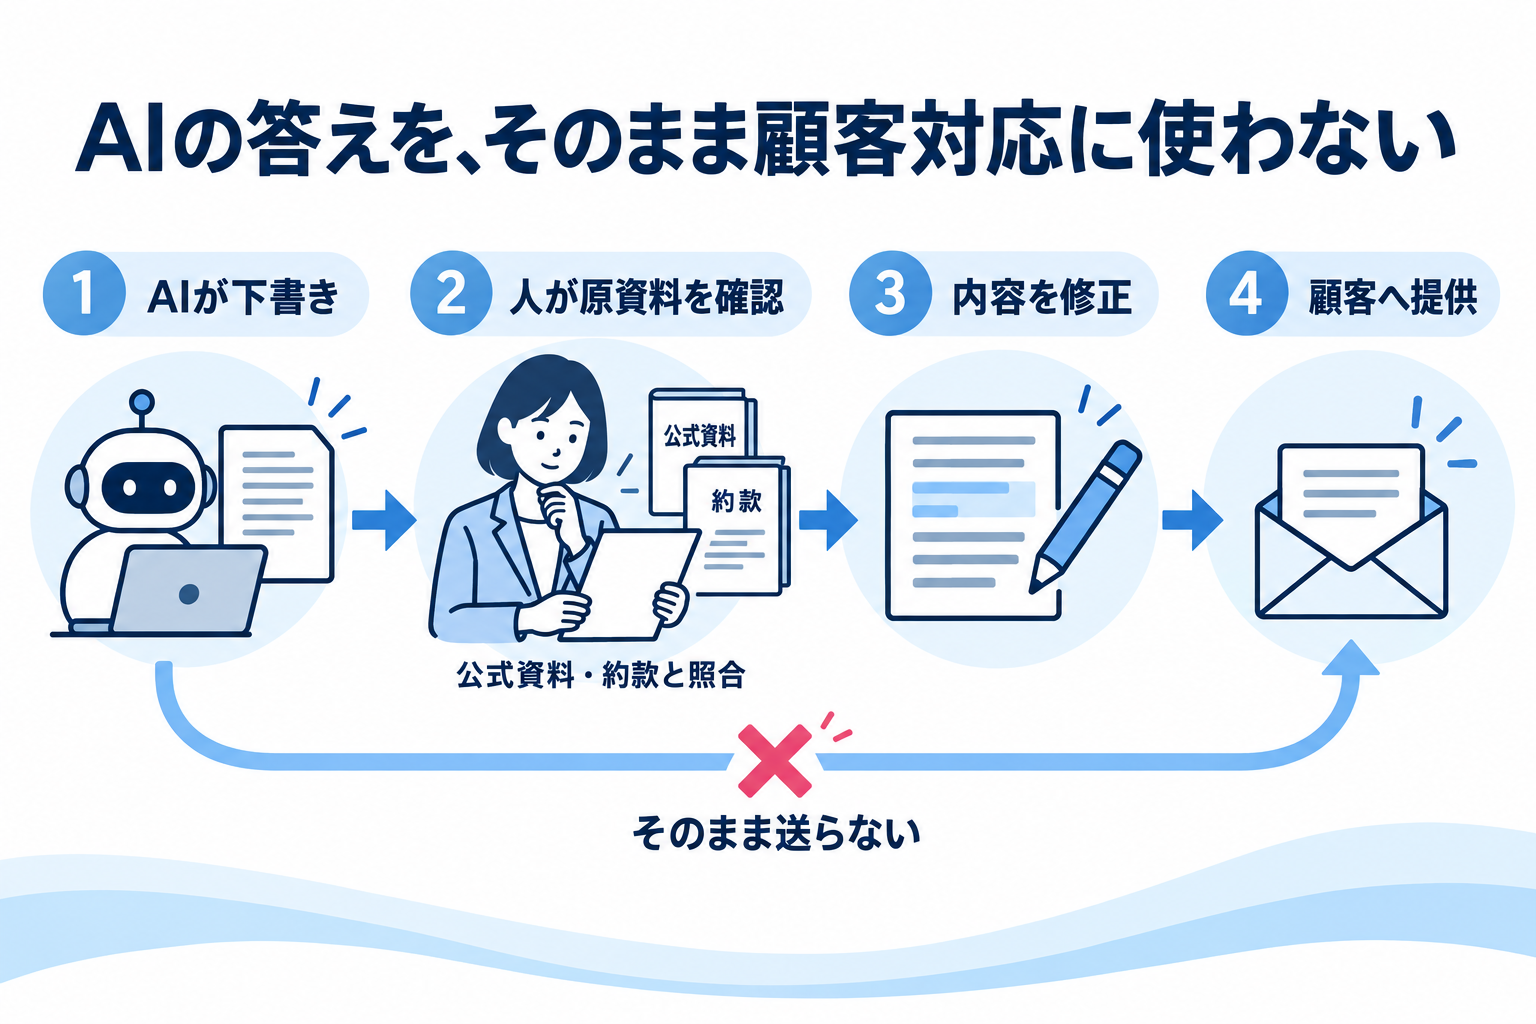
なので、
AIは下書きを作る。 人が原資料を確認する。 人が最終判断する。
くらいに役割を分けるのが扱いやすいです。
「AIに判断させる」のと「AIに手伝わせる」は違う
たとえば、
「このお客さまにはA社とB社のどちらを勧めるべき?」
と、顧客情報をAIへ入れて判断させる。
これは、
「文章を短くして」
とはかなり違う使い方です。
商品推奨。
顧客意向の評価。
苦情対応の判断。
法令への適合性判断。
こうしたものは、保険募集そのものや顧客の権利利益に関わります。
AIから参考情報を得ることはできても、
AIが言ったからこの商品を勧めた
では、代理店として説明ができません。
前に扱った比較推奨販売でも重要だったように、
なぜこの商品を選んだのか
は代理店側で説明できる必要があります。
なので、
AIは情報整理や下書きに使う。
最終的な募集判断は担当者・管理者が行う。
この線引きをしておいた方がいいでしょう。
「会社で認めたAI」を決める
AI利用を社員個人に任せると、
Aさんは無料AI。
Bさんは別のAI。
Cさんはスマホアプリ。
という状態になりかねません。
そして管理者は、
誰が何を使っているのか分からない。
これではルールを作りにくいです。
なので、
業務で利用してよいAIサービスを決める
方法があります。
そのときには、
- 入力内容の学習利用
- データ保存
- 管理者機能
- アクセス制御
- 契約条件
- プライバシーポリシー
- 情報削除の仕組み
- 利用者アカウント管理
などを確認する。
総務省・経済産業省の「AI事業者ガイドライン(第1.2版)」でも、AI利用者を含む事業者がAIガバナンスを構築し、リスクに応じて管理する考え方が整理されています。
AIサービスを何十個も比較する必要はありません。
まず、
会社として認めるものと、勝手に使ってはいけないものを分ける
だけでもかなり違います。
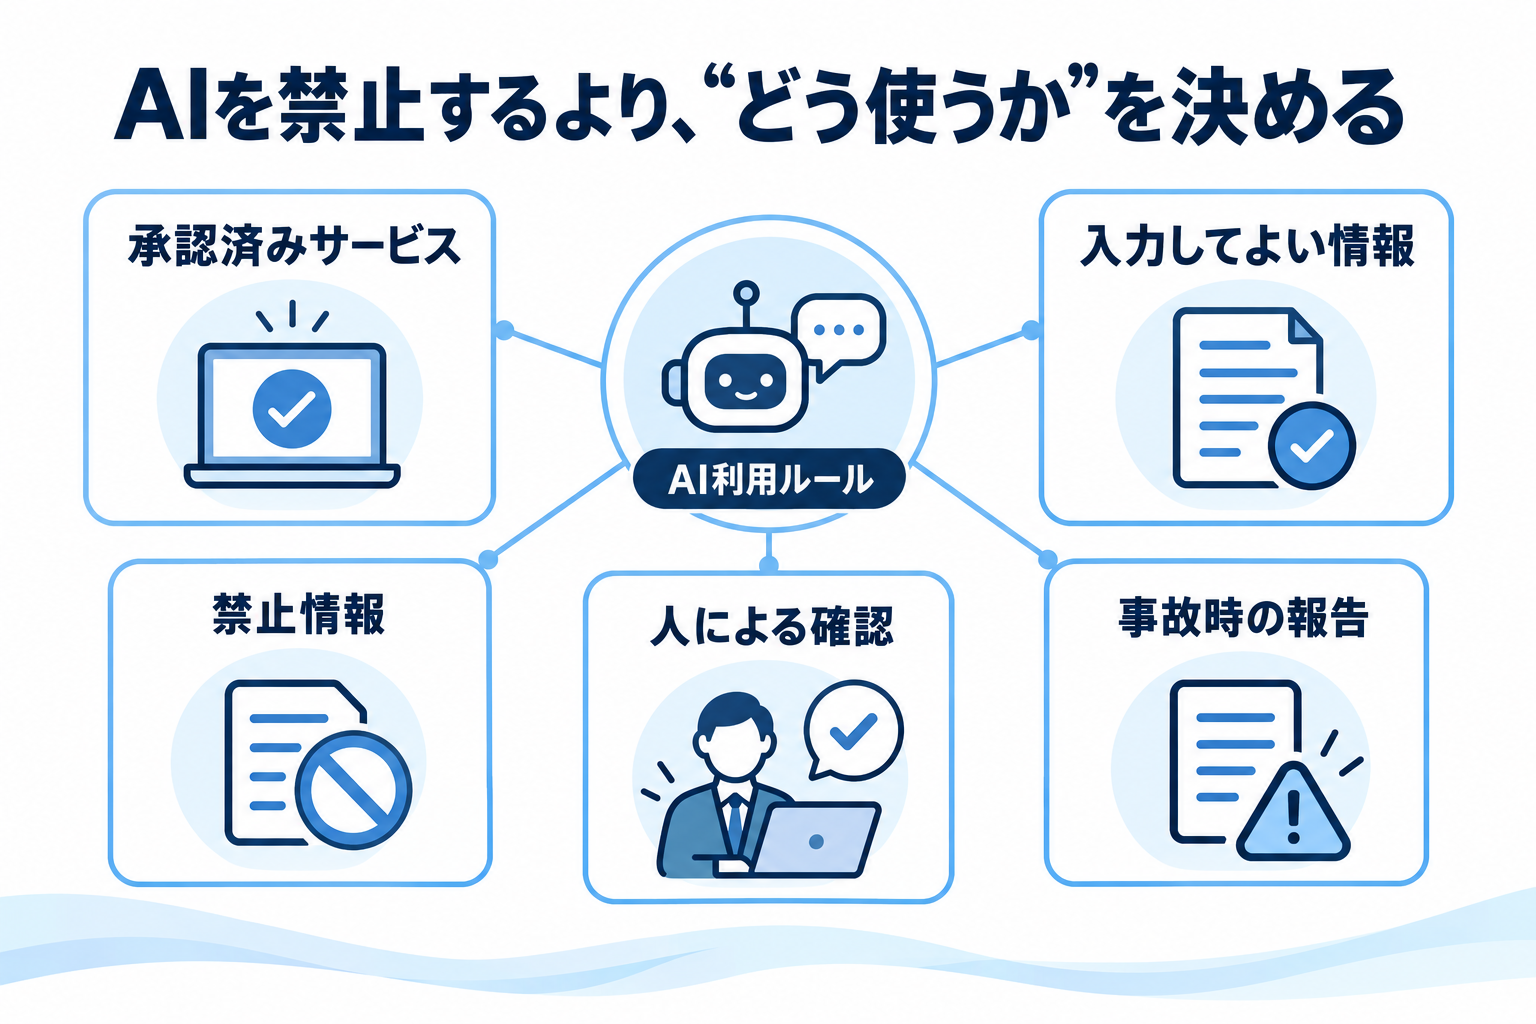
社内ルールを作るなら、最低限この5つ
生成AIの社内ルールを作るなら、最初は難しくしすぎなくてもいいと思います。
最低限、
① 使ってよいAI
会社が承認したサービスを決める。
② 入れてはいけない情報
顧客情報、社外秘情報、保険会社の秘密情報など。
③ 使ってよい用途
文章の下書き、公開情報の整理、研修問題の作成など。
④ AIだけで判断してはいけない業務
商品推奨、法令判断、顧客への最終回答など。
⑤ 出力の確認方法
原資料との照合や管理者確認など。
これくらいからでも始められます。
社内規程に入れるなら、どんな文章になる?
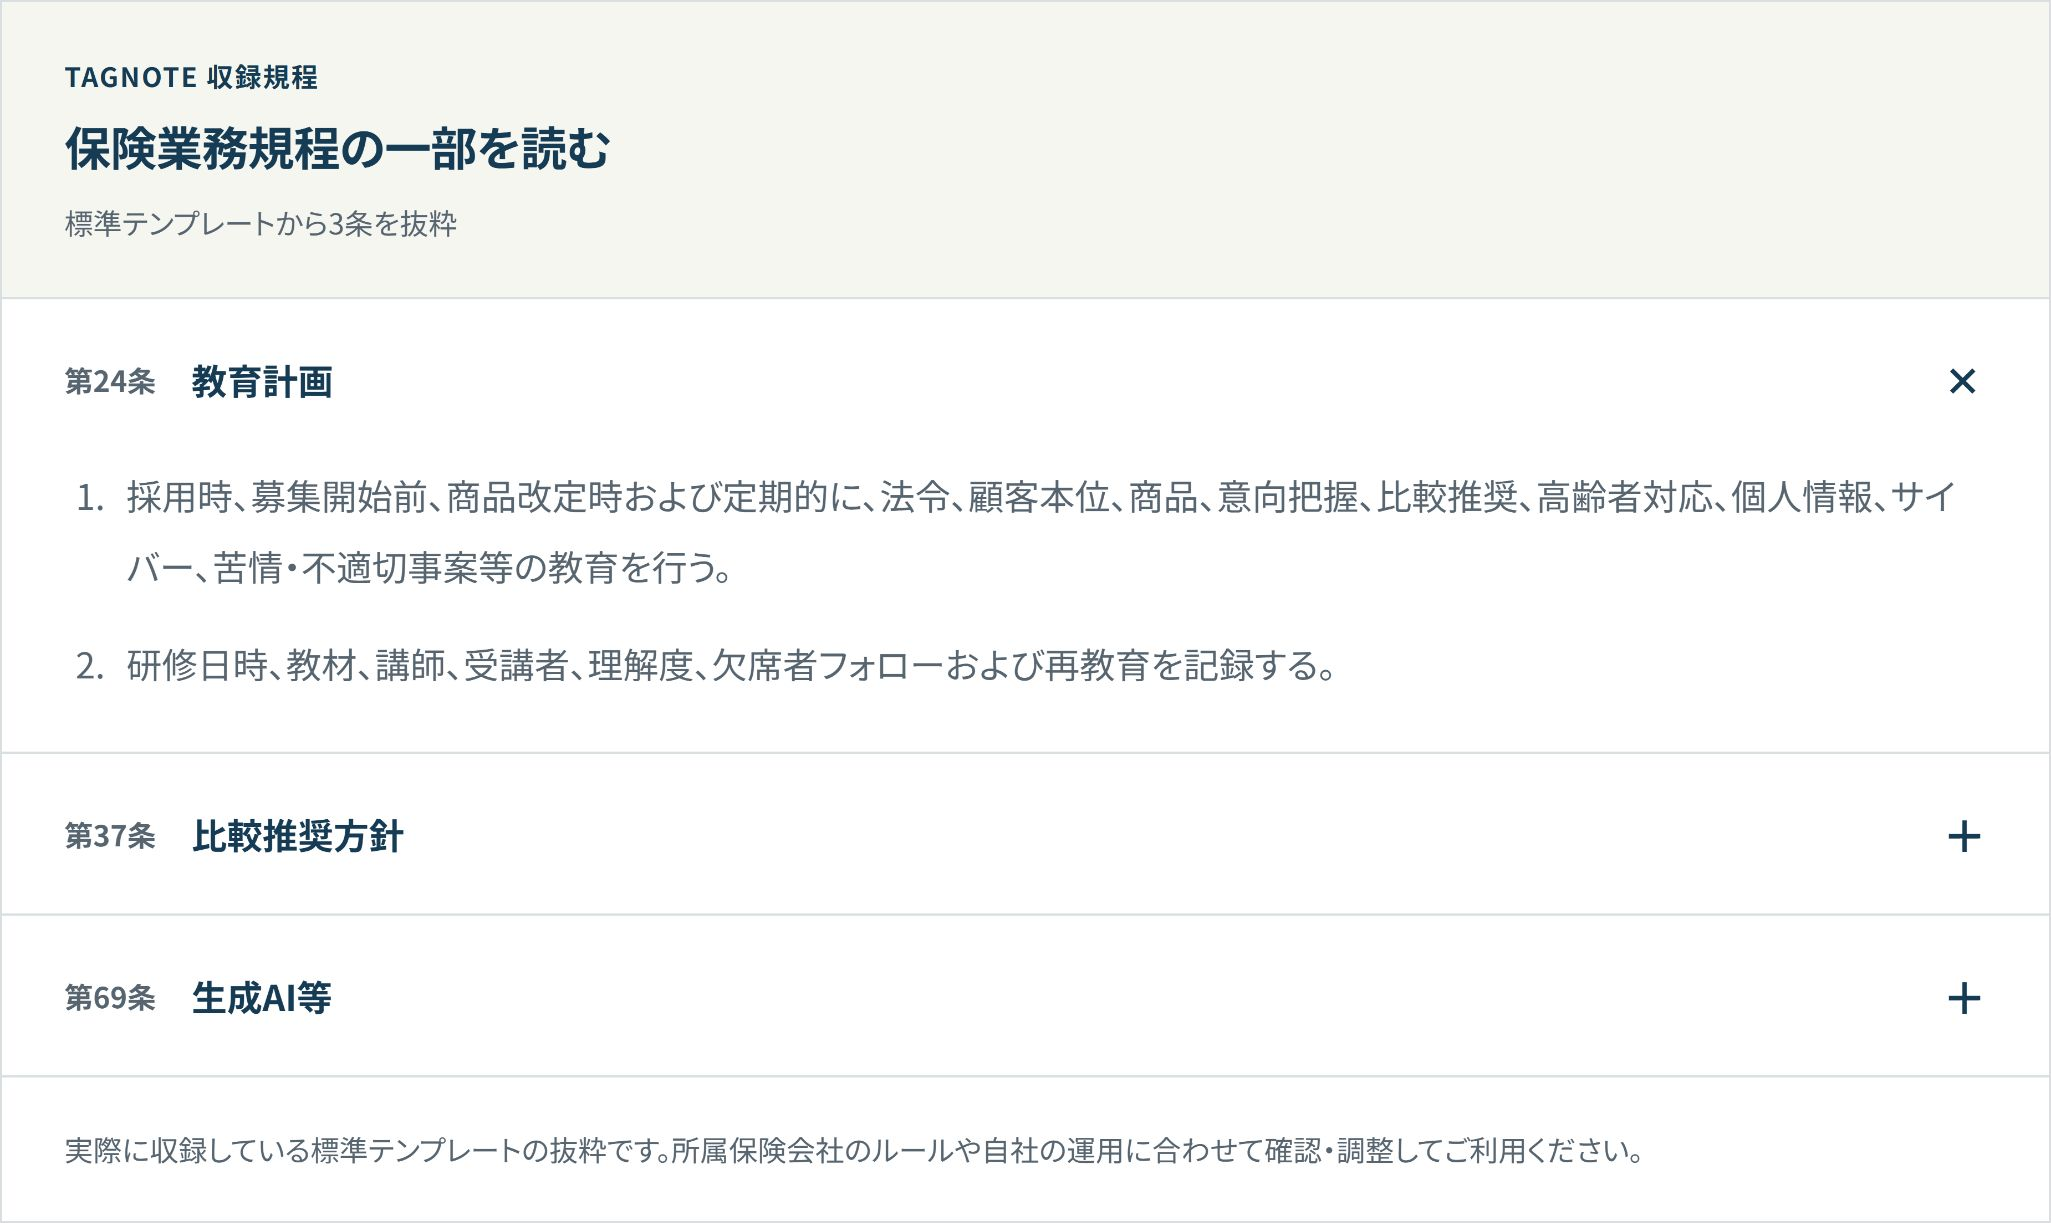
私たちが提供している保険代理店向けの自己点検・教育管理サービス「TAGNOTE」でも、生成AIについて規程を用意しています。
たとえば次のような内容です。
TAGNOTE収録規程例 第69条「生成AI等」
顧客情報、未公表情報、所属保険会社の秘密情報を、承認のない生成AIサービスへ入力してはならない。
生成物は、事実、法令適合性、著作権、差別・偏りおよび顧客誤認の観点から人が確認し、最終責任を負う。
この規程でポイントにしているのは、
「AIを禁止する」
ではないところです。
禁止しているのは、
承認されていないAIへ重要情報を入れること。
そして、
AIが作ったものを人が確認せず、そのまま使うことを避ける。
という考え方です。
この方が、
「社員がAIを勝手に使うので全部禁止」
より現実的だと思います。
※これはTAGNOTEが実務利用を想定して作成した規程例であり、金融庁、個人情報保護委員会、損保協会等の公式規程ではありません。利用するAIサービス、代理店の業務内容、所属保険会社の情報管理ルールなどに応じて確認・調整してください。
TAGNOTEに登録すると、この生成AI利用規程を含め、TAGNOTEに収録している保険業務規程テンプレート一式を確認できます。
社員にルールを作って終わり、ではない
AIはサービスの仕様も変わります。
以前は入力データをこう扱っていた。
契約プランを変えたら条件が変わった。
会社が新しいAIサービスを導入した。
こういうこともあります。
なので、
一度AI利用規程を作って終わりではなく、
利用しているサービスとルールが合っているか
を定期的に見直した方がいいでしょう。
また、
規程を作ったのに社員が知らない。
では意味がありません。
「顧客のメールをそのままAIへ入れてはいけません」
「使っていいAIはこれです」
「出力した内容はここを確認してください」
くらいは、社内研修で具体例を使って共有する。
以前の記事で扱った、
規程を作る → 周知する → 教育する → 記録する
という流れが、AI利用でもそのまま使えます。
まず、今の社内で一つだけ聞いてみる
最後に、管理者から社員へこんな質問をしてみてください。
「仕事で生成AIを使っていますか?」
「使っていません」
なら、それで終わりではありません。
個人のスマートフォンで使っているかもしれません。
無料アカウントでメール文を作っているかもしれません。
すでに使っているなら、
次に聞きます。
「何を入力していますか?」
ここで初めて、
自社のAI利用の実態が見えてきます。
生成AIは、保険代理店の仕事をかなり効率化できる可能性があります。
だから、全部禁止する必要はありません。
一方で、
お客さまから預かった情報を、
「便利だから」
という理由だけで外部AIへ入れるのも違います。
まず決めたいのは、
何なら使っていいのか。 何を入れてはいけないのか。 最後に誰が確認するのか。
この3つです。
AIを使うかどうかではなく、
代理店として、AIをどう管理して使うか。
これからは、そこまで社内ルールにしておく必要が出てくると思います。
運営:株式会社Arima Estate · 編集方針・著者情報
出典・参考資料
- 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」
該当箇所:2026年3月31日公表。AI利用者を含む事業者のリスク管理・AIガバナンス。
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」
該当箇所:2023年6月2日。(1)利用目的と機械学習利用の確認、(3)出力の不正確さ、利用規約・プライバシーポリシーの確認。
- 個人情報保護委員会「保険代理店における個人情報の取扱いに関する個人情報保護法上の留意点」
該当箇所:2025年4月30日の注意喚起。
- 金融庁「保険会社向けの総合的な監督指針」
該当箇所:II-4-5:顧客等に関する情報管理態勢。2026年9月30日確認。