個人情報管理
保険代理店の個人情報管理、実際どこまでやればいい?
規程はあっても、顧客情報のアクセス権やメール送信、私物端末、紙書類は適切に管理できていますか。日常業務で確認したい7つのポイントを、TAGNOTEの規程例とともに整理します。
目次 (12項目)開く
「個人情報取扱規程はあります」
ここまでは問題ない。
では、
顧客情報が入ったExcelを、誰が見られる状態になっていますか?
退職した人のアカウントは、ちゃんと止まっていますか?
顧客情報をメールで送るとき、宛先をどう確認していますか?
紙の申込書を机の上に置いたまま帰っていませんか?
となると、少し話が変わってきます。
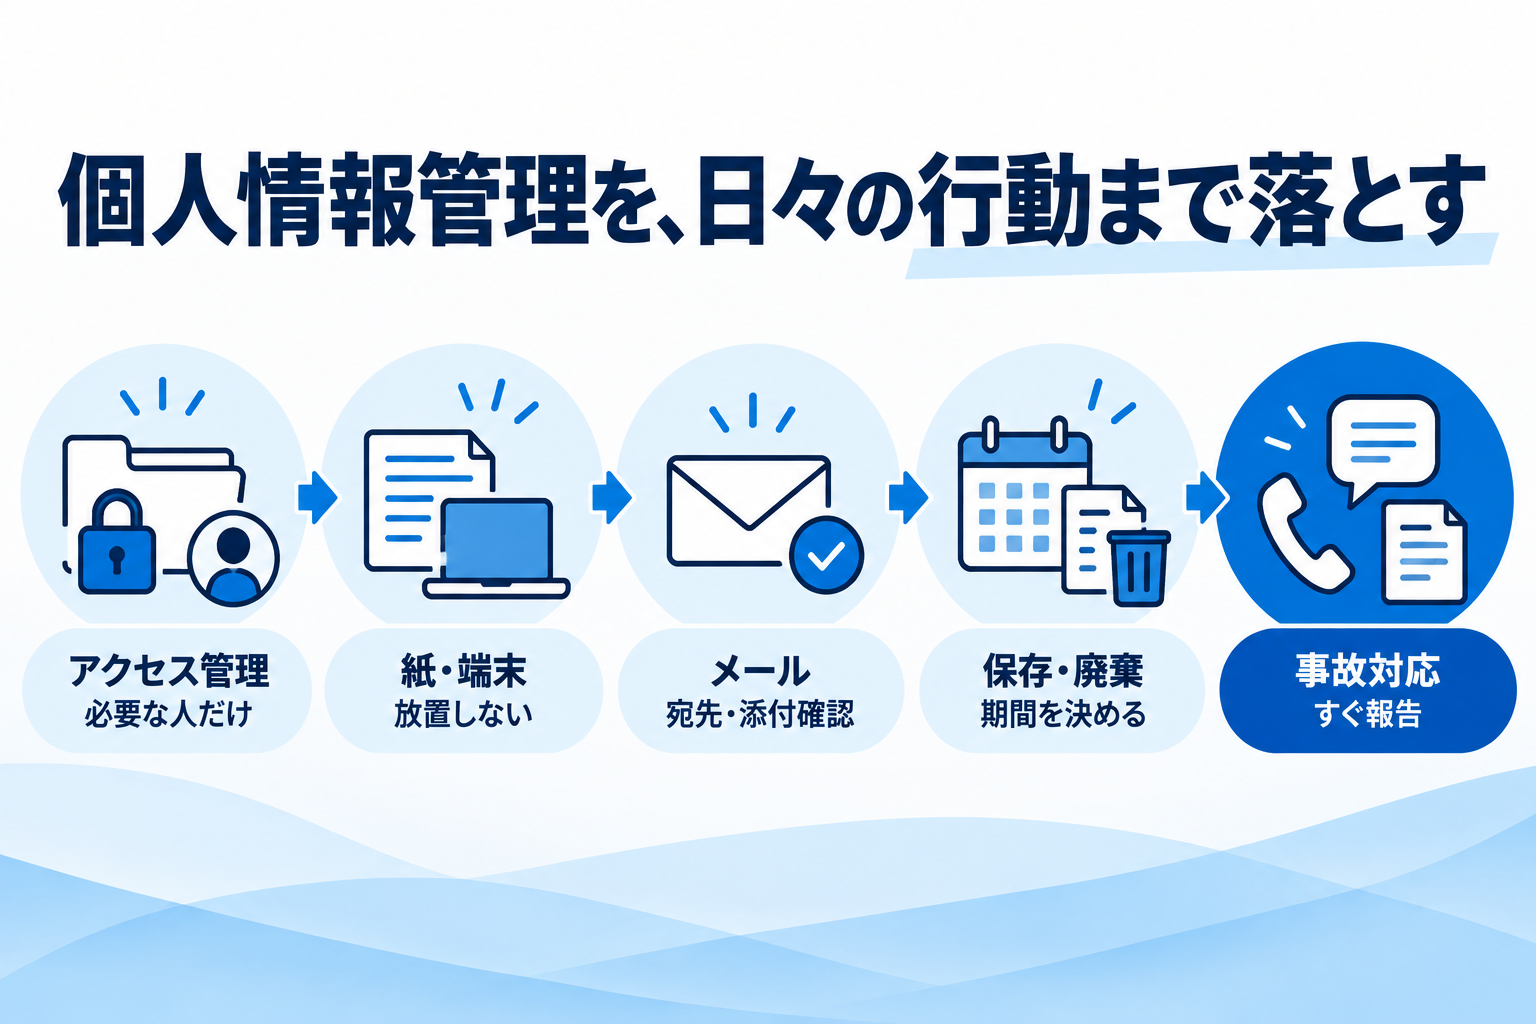
個人情報管理で難しいのは、規程を書くことよりも、
毎日のちょっとした作業をどうするか
だと思います。
保険代理店では、氏名や住所、電話番号だけでなく、契約内容や事故に関する情報など、業務上さまざまな顧客情報を扱います。
金融庁の保険会社向け監督指針でも、顧客情報へのアクセスや利用について、業務上必要な役職員に限定する「Need to Know原則」を踏まえた管理や、具体的な取扱基準を定めて研修等で周知することを重視しています。 金融庁の監督指針:II-4-5-2
今回は、
規程はある。でも、日常業務では具体的に何を気をつければいいのか
というところを整理します。
個人情報管理は「漏らさないように気をつける」だけではない
個人情報保護委員会のガイドラインでは、個人データの漏えい、滅失、毀損などを防ぐため、必要かつ適切な安全管理措置を講じることが求められています。
ただし、
「全国すべての会社が、このセキュリティ対策を一字一句同じようにやる」
という話ではありません。
個人情報保護委員会も、具体的な方法については、事業の規模や性質、扱うデータの種類・量、漏えいした場合の影響などに応じて決める考え方を示しています。 個人情報保護委員会:安全管理措置
つまり、
小さな代理店だから何もしなくていい
でもなく、
大企業とまったく同じシステムを導入しないとダメ
でもありません。
自社が、
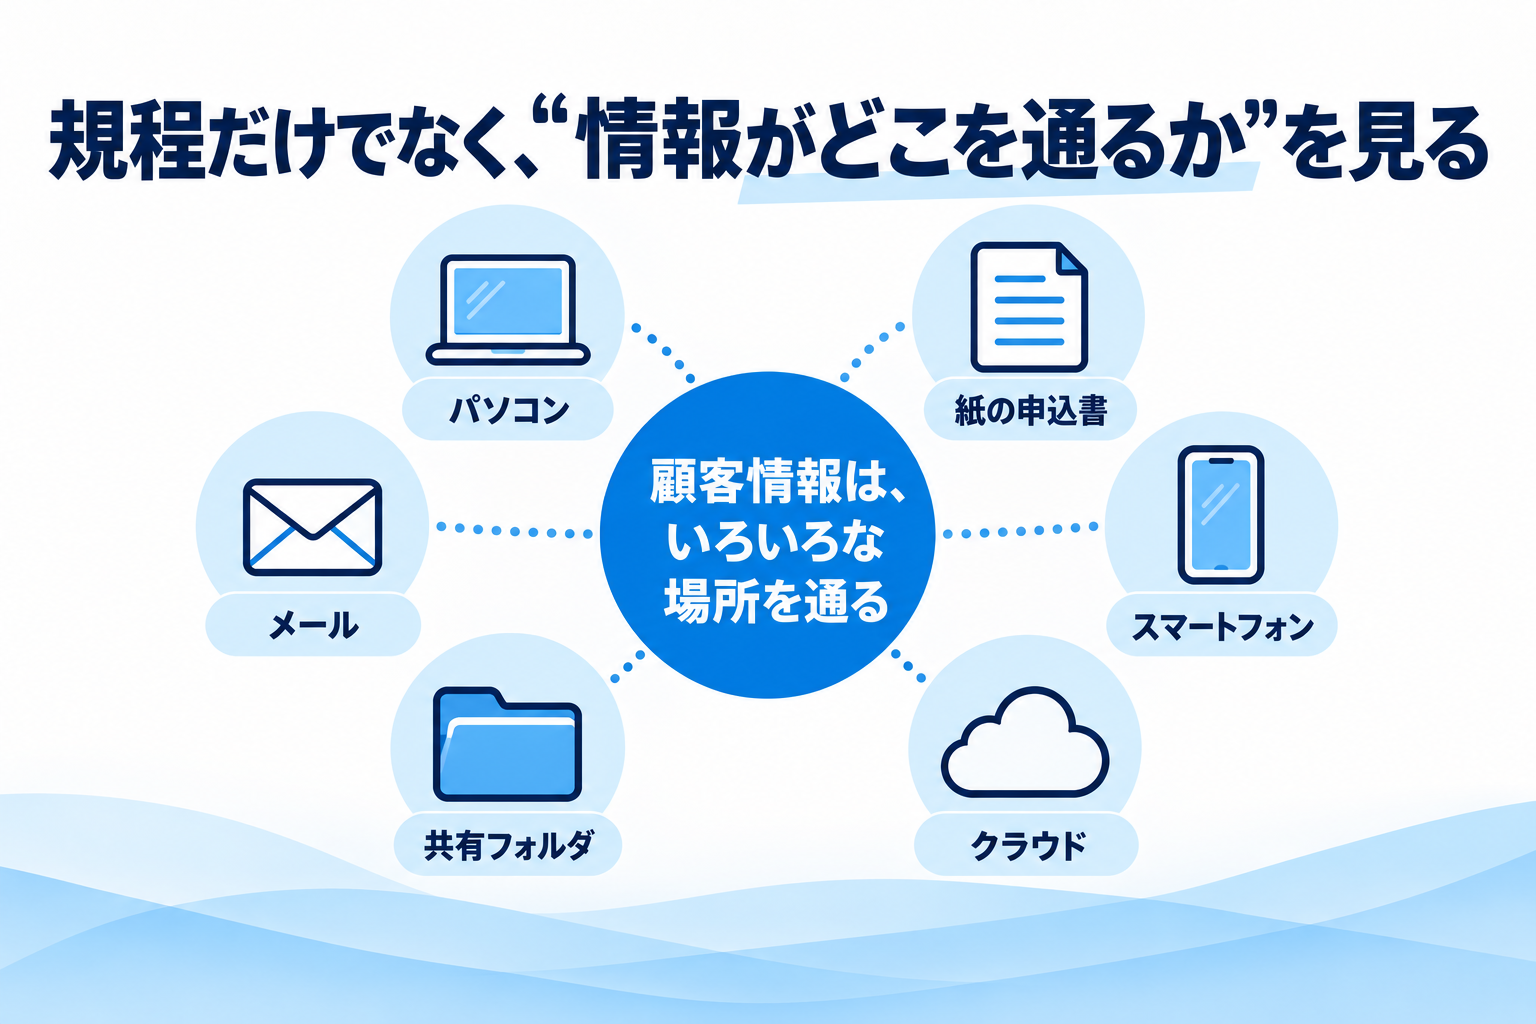
どんな顧客情報を、誰が、どこで、どう扱っているのか
を見たうえで、必要な管理を考えることになります。
まず確認したいのは「誰が見られるか」
顧客情報を管理するとき、最初に見たいのがアクセス権です。
たとえば10人の代理店で、
全員がすべての顧客情報を見られる。
本当にその必要があるでしょうか。
経理担当。
募集人。
管理者。
アルバイト。
業務によって必要な情報は違います。
金融庁の監督指針でも、顧客情報へのアクセス・利用は業務上必要な役職員に限定する考え方が示されています。
なので、
「ログインできる人」=「全部見ていい人」
にしない。
これはかなり重要です。
特に忘れやすいのが退職・異動
入社したときにはアカウントを作る。
でも、退職したときに止めるのを忘れる。
これは避けたいところです。
退職だけでなく、
部署が変わった。
担当業務が変わった。
管理者から一般利用者になった。
という場合も同じです。
アクセス権は一度決めたら終わりではありません。
今の仕事に必要な権限になっているか
を定期的に見直す方が安全です。
TAGNOTEに収録している規程例でも、個人情報へのアクセスについて、
第61条「アクセス管理」
業務上必要な者に限り、最小権限で情報へのアクセスを認め、共有IDを原則禁止する。
異動・退職時の権限変更、定期棚卸し、アクセス記録の保存および不審操作の確認を行う。
という考え方にしています。
共有ID、「みんなこれでログイン」は避けたい
小さな事務所では、
「全員このIDとパスワードを使っています」
となりがちです。
確かに楽です。
でも、何かあったとき、
誰が操作したのか分からなくなります。
誰かが顧客情報を変更した。
大量にデータを出力した。
退職した人がパスワードを知っている。
こういうときに追えません。
可能であれば、一人ひとりにアカウントを持たせて、
本人単位で権限を管理する
方が分かりやすいです。
重要なシステムで多要素認証が利用できるなら、それも検討したいところです。
メールの誤送信は、かなり身近な事故
個人情報事故というと、
サイバー攻撃。
データベースへの不正アクセス。
といった大きな話を想像しがちです。
でも日常業務では、
メールを違う人に送った
という事故もあります。
宛先候補を間違えた。
似た名前の顧客を選んだ。
添付するPDFを間違えた。
BCCにすべきところをTOやCCで送った。
共有リンクの設定を「誰でも閲覧可」にしていた。
こうしたことは、特別な技術がなくても起こります。
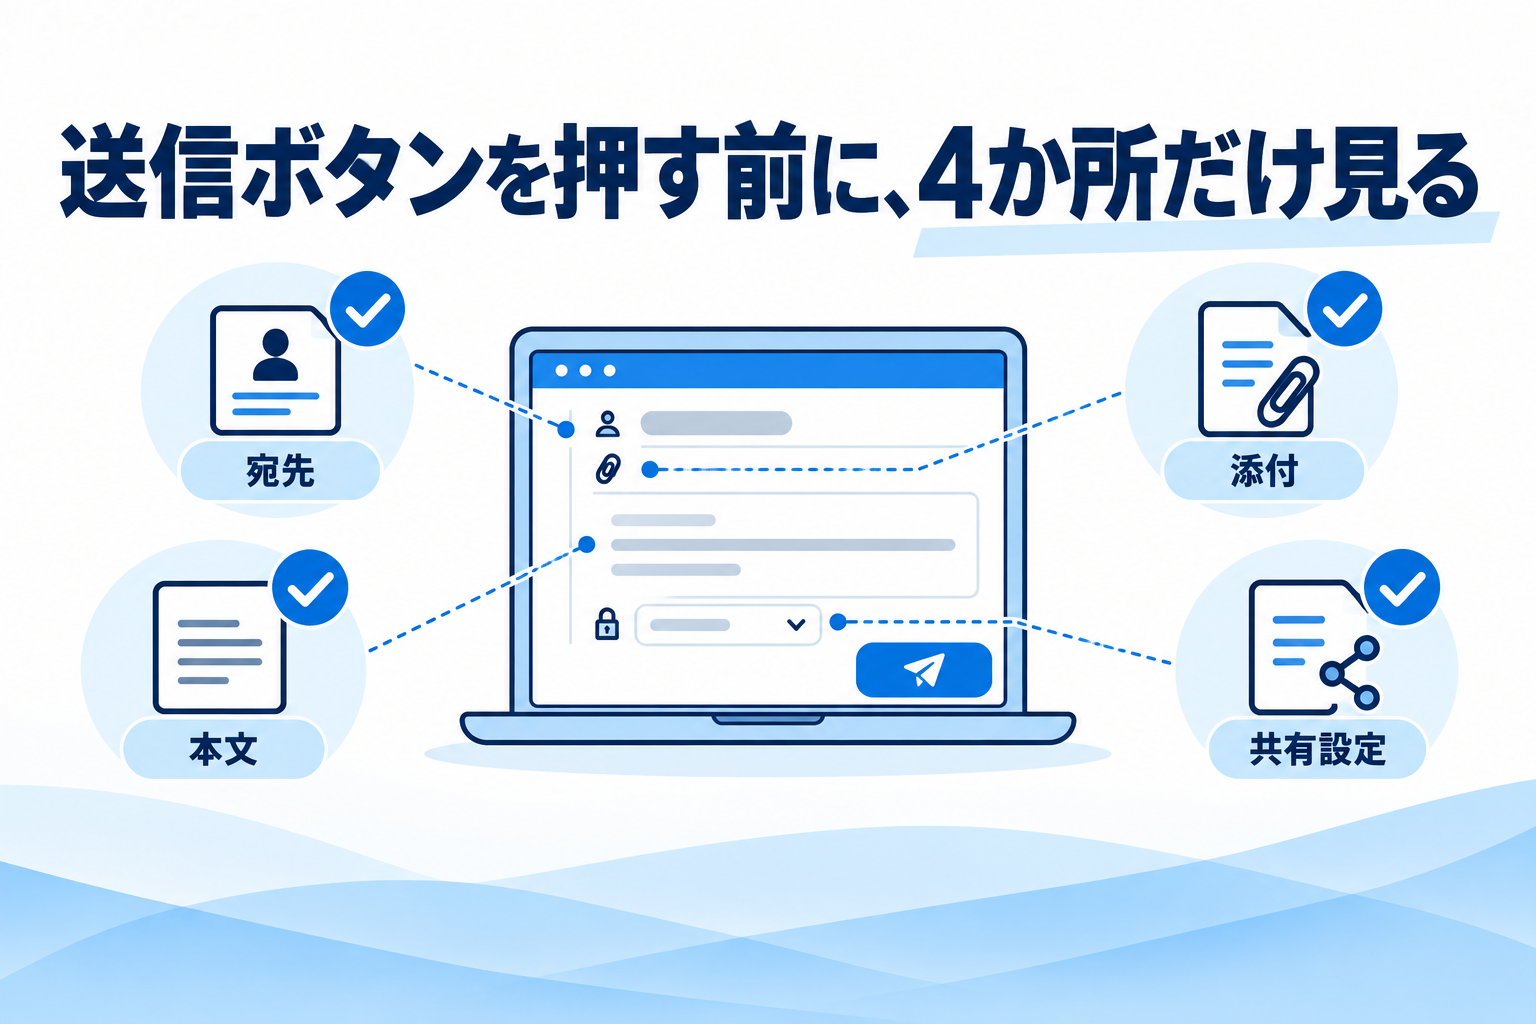
だからメールを送るときには、
宛先
添付ファイル
本文
共有設定
を、送信前に確認する。
地味ですが、かなり大事です。
顧客情報を自分のスマホに入れていない?
ここも実務ではかなり重要です。
お客さまからLINEで写真が届いた。
自分のスマートフォンで撮影した。
一度自分のPCに保存してから会社へ送った。
便利なので、ついやってしまうことがあります。
問題は、
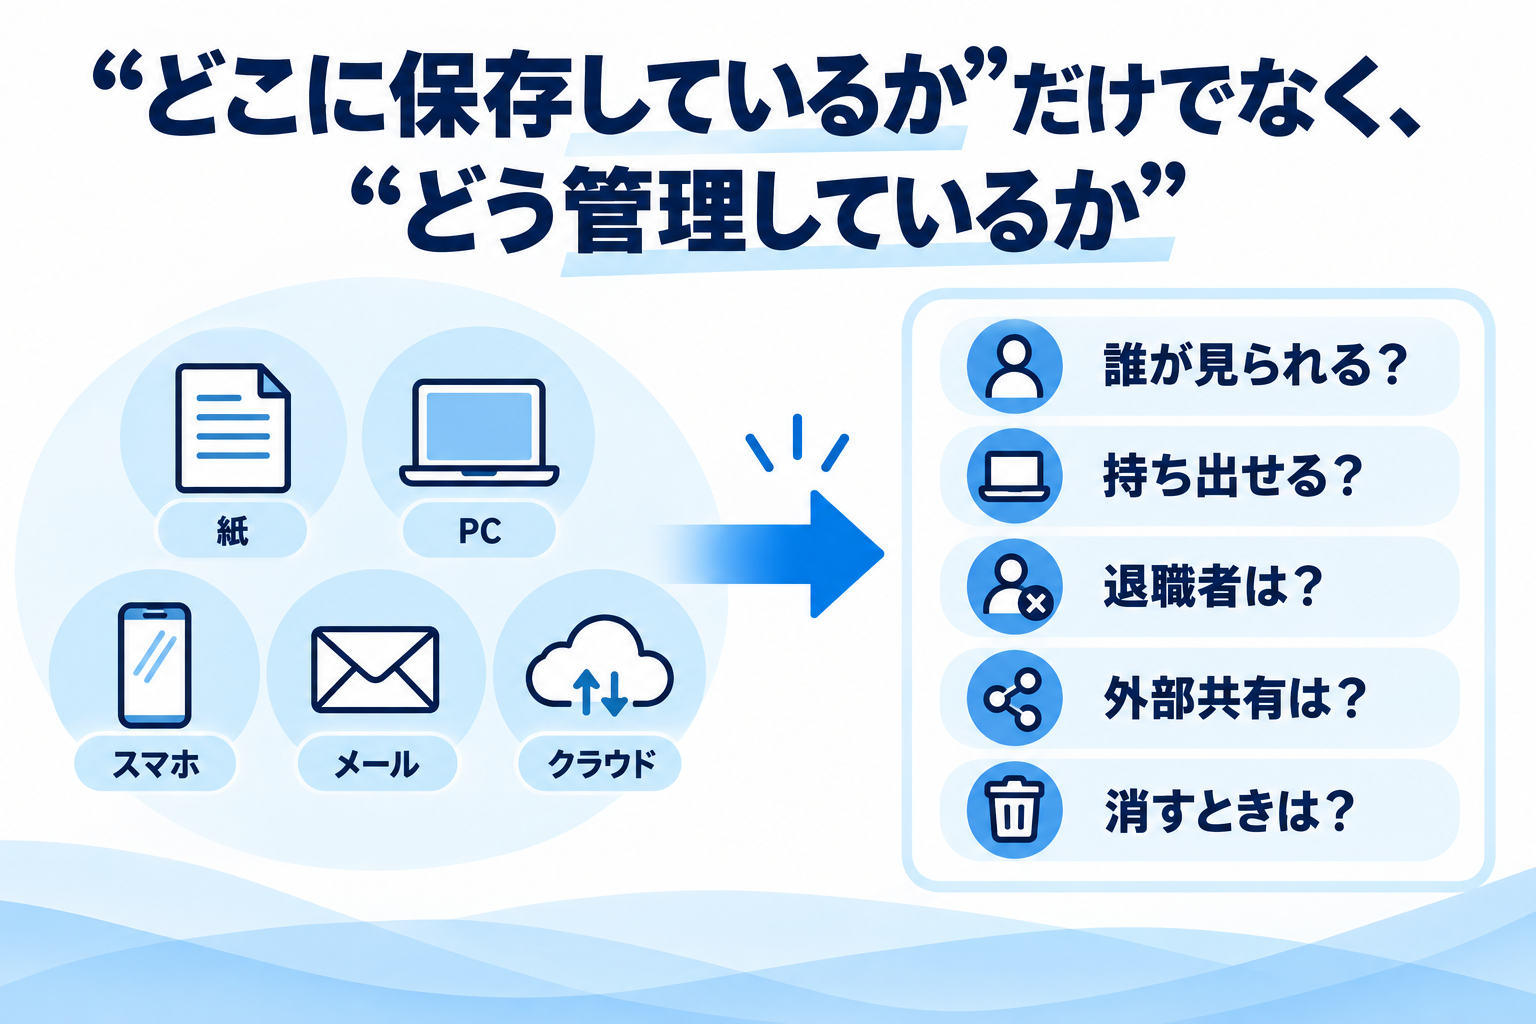
その後、そのデータがどこに残るか
です。
スマートフォンの写真フォルダ。
自動バックアップ。
個人のクラウド。
個人メール。
メッセージアプリ。
気づかないうちに、会社が管理できない場所へ顧客情報が広がることがあります。
なので、
私物端末を使ってよいのか。
顧客情報を保存してよいのか。
どういう方法なら送信してよいのか。
を、社内で決めておいた方がいいでしょう。
TAGNOTE収録の規程例では、
第62条「紙・電子媒体」
書類、端末、USB等の媒体を放置せず、施錠、暗号化、持出し承認、返却確認および適切な廃棄を行う。
私物端末・私用メール・未承認クラウドへの顧客情報保存を禁止する。
という形にしています。
これはTAGNOTEの規程例ですので、そのまま全代理店の唯一の正解という意味ではありません。
自社で業務用スマートフォンを用意しているのか、BYODを認めるのかなどによってルールは変わります。
重要なのは、
なんとなく個人端末を使っている状態にしない
ことです。
紙も個人情報です
システムの話ばかりに目が行きますが、保険代理店では紙も多く扱います。
申込書。
見積書。
顧客一覧。
事故関係書類。
本人確認資料。
印刷した資料を、
机の上に置いたまま帰る。
複合機に置き忘れる。
車の中へ置いたままにする。
ゴミ箱へそのまま捨てる。
これも情報管理の問題です。
損保協会が公開している「保険代理店業務に係る個人情報取扱規程」の雛形でも、個人情報の安全管理に関する基本方針や管理責任者、従業者への周知・教育などを規定する構成になっています。
個人情報管理は、
IT担当者だけの仕事ではありません。
紙を扱う人も、電話を受ける人も、募集人も、全員に関係します。
「共有フォルダに入れたから安全」とも限らない
クラウドや共有フォルダを使うこと自体が悪いわけではありません。
むしろ適切に管理すれば、紙や個人PCより扱いやすいこともあります。
ただ、
全社員が全部見られる。
退職者のアカウントが残っている。
外部共有リンクを発行したまま。
誰がアクセスしたか分からない。
という状態では困ります。
新しいクラウドサービスを使うときには、
- 誰が管理者になるか
- 誰にアクセスを許すか
- 多要素認証を使えるか
- 退職時にどう止めるか
- データをどこまで保存するか
- サービスをやめるとき、どう削除・移行するか
くらいは確認したいところです。
個人情報保護委員会のガイドラインでも、安全管理措置は、個人データを取り扱う状況やリスクに応じて必要かつ適切なものとする考え方です。
委託先に渡したら、自社の管理は終わり?
たとえば、
クラウドシステム。
外部の事務代行。
発送業者。
システム開発会社。
業務上、個人データの取扱いを外部へ委託することがあります。
個人情報保護法では、個人データの取扱いを委託する場合、委託先において安全管理が図られるよう、必要かつ適切な監督を行うことが求められています。 個人情報保護委員会:委託先の監督
なお、クラウド利用が法令上の委託に当たるかは、提供事業者が個人データを取り扱うことになっているかによって異なります。委託に当たらない場合でも、利用する代理店自身の安全管理措置は必要です。 個人情報保護委員会Q&A:Q7-53・54
つまり、
「外部へ渡したから、あとはその会社の責任」
ではありません。
どんな会社へ委託するのか。
契約で何を決めるのか。
再委託はあるのか。
事故が起きたらどう連絡を受けるのか。
こうした部分も確認しておきたいところです。
保存は「念のため永久に」でもない
情報漏えいが怖いから、
「全部ずっと残しておこう」
という考え方もあります。
でも、不要になった顧客情報をいつまでも残し続ければ、それだけ管理対象も増えます。
何を何年間保存するのかは、記録の種類、法令、所属保険会社の基準、契約上の必要性などを踏まえて決める必要があります。
保存期間が終わったら、
紙なら復元できない方法で廃棄する。
電子データなら適切に削除する。
古いPCやUSBを処分するときにも、中身を確認する。
「保存するルール」と「捨てるルール」
はセットです。
TAGNOTE収録の規程例でも、
第64条「保存・廃棄」
記録ごとに法令、委託契約および所属保険会社の基準を踏まえた保存期間を定める。
という形にしています。
もし誤送信してしまったら、まず隠さない
どれだけ対策しても、事故がゼロになるとは限りません。
メールを誤送信した。
書類を紛失した。
顧客情報を入れた端末をなくした。
不審なアクセスがあった。
ここで一番避けたいのが、
「大したことないかもしれないから黙っておこう」
です。
まず社内の決められた責任者へ報告する。
送信取消しや共有停止など、できる初動を行う。
何が漏れた可能性があるか確認する。
そのうえで、法令や所属保険会社のルールに沿って、外部報告や本人通知が必要か判断します。
個人情報保護委員会では、一定の漏えい等について報告・本人通知が必要になる制度を案内しており、報告先についても業種によって権限委任先が異なる場合があるため、最新の案内を確認する必要があります。 個人情報保護委員会:漏えい等の対応・報告先
事故が起きたときに検索を始めるのではなく、
「まず誰に電話するか」
くらいは社内で決めておいた方がいいでしょう。
社内規程に入れるなら、どんな文章になる?
個人情報管理は、
「個人情報を適切に管理すること」
だけでは、現場で何をすればいいのか分かりません。
そこで、実際の業務へ落とした規程が必要になります。
私たちが提供している保険代理店向けの自己点検・教育管理サービス「TAGNOTE」では、たとえば次のような規程例を収録しています。
TAGNOTE収録規程例 第61条「アクセス管理」
業務上必要な者に限り、最小権限で情報へのアクセスを認め、共有IDを原則禁止する。
異動・退職時の権限変更、定期棚卸し、アクセス記録の保存および不審操作の確認を行う。
メールについては、
第63条「メール・誤送信防止」
宛先、添付、本文および送信方法を確認し、機微情報は暗号化その他承認された安全な方法で送付する。
一斉送信、転送、自動補完および外部共有リンクには、誤送信防止策を講じる。
事故時については、
第65条「漏えい等への対応」
漏えい、紛失、誤送信、不正アクセスまたはそのおそれを知った者は、直ちに報告し、送信取消し、端末隔離、証拠保全等の初動を行う。
こうすると、
「個人情報を大切にしましょう」
より、かなり具体的になります。
ただし、これらはTAGNOTEが実務利用を想定して作成している規程例であり、個人情報保護委員会や金融庁、損保協会の公式規程そのものではありません。
代理店の規模、使っているシステム、業務内容、所属保険会社の基準などに応じて確認・調整してください。
なお、損保協会も保険代理店向けの個人情報取扱規程の雛形を公開していますので、自社規程を整備・見直す際には、こうした公式資料も確認した方がよいでしょう。 損保協会:個人情報取扱規程の雛形等
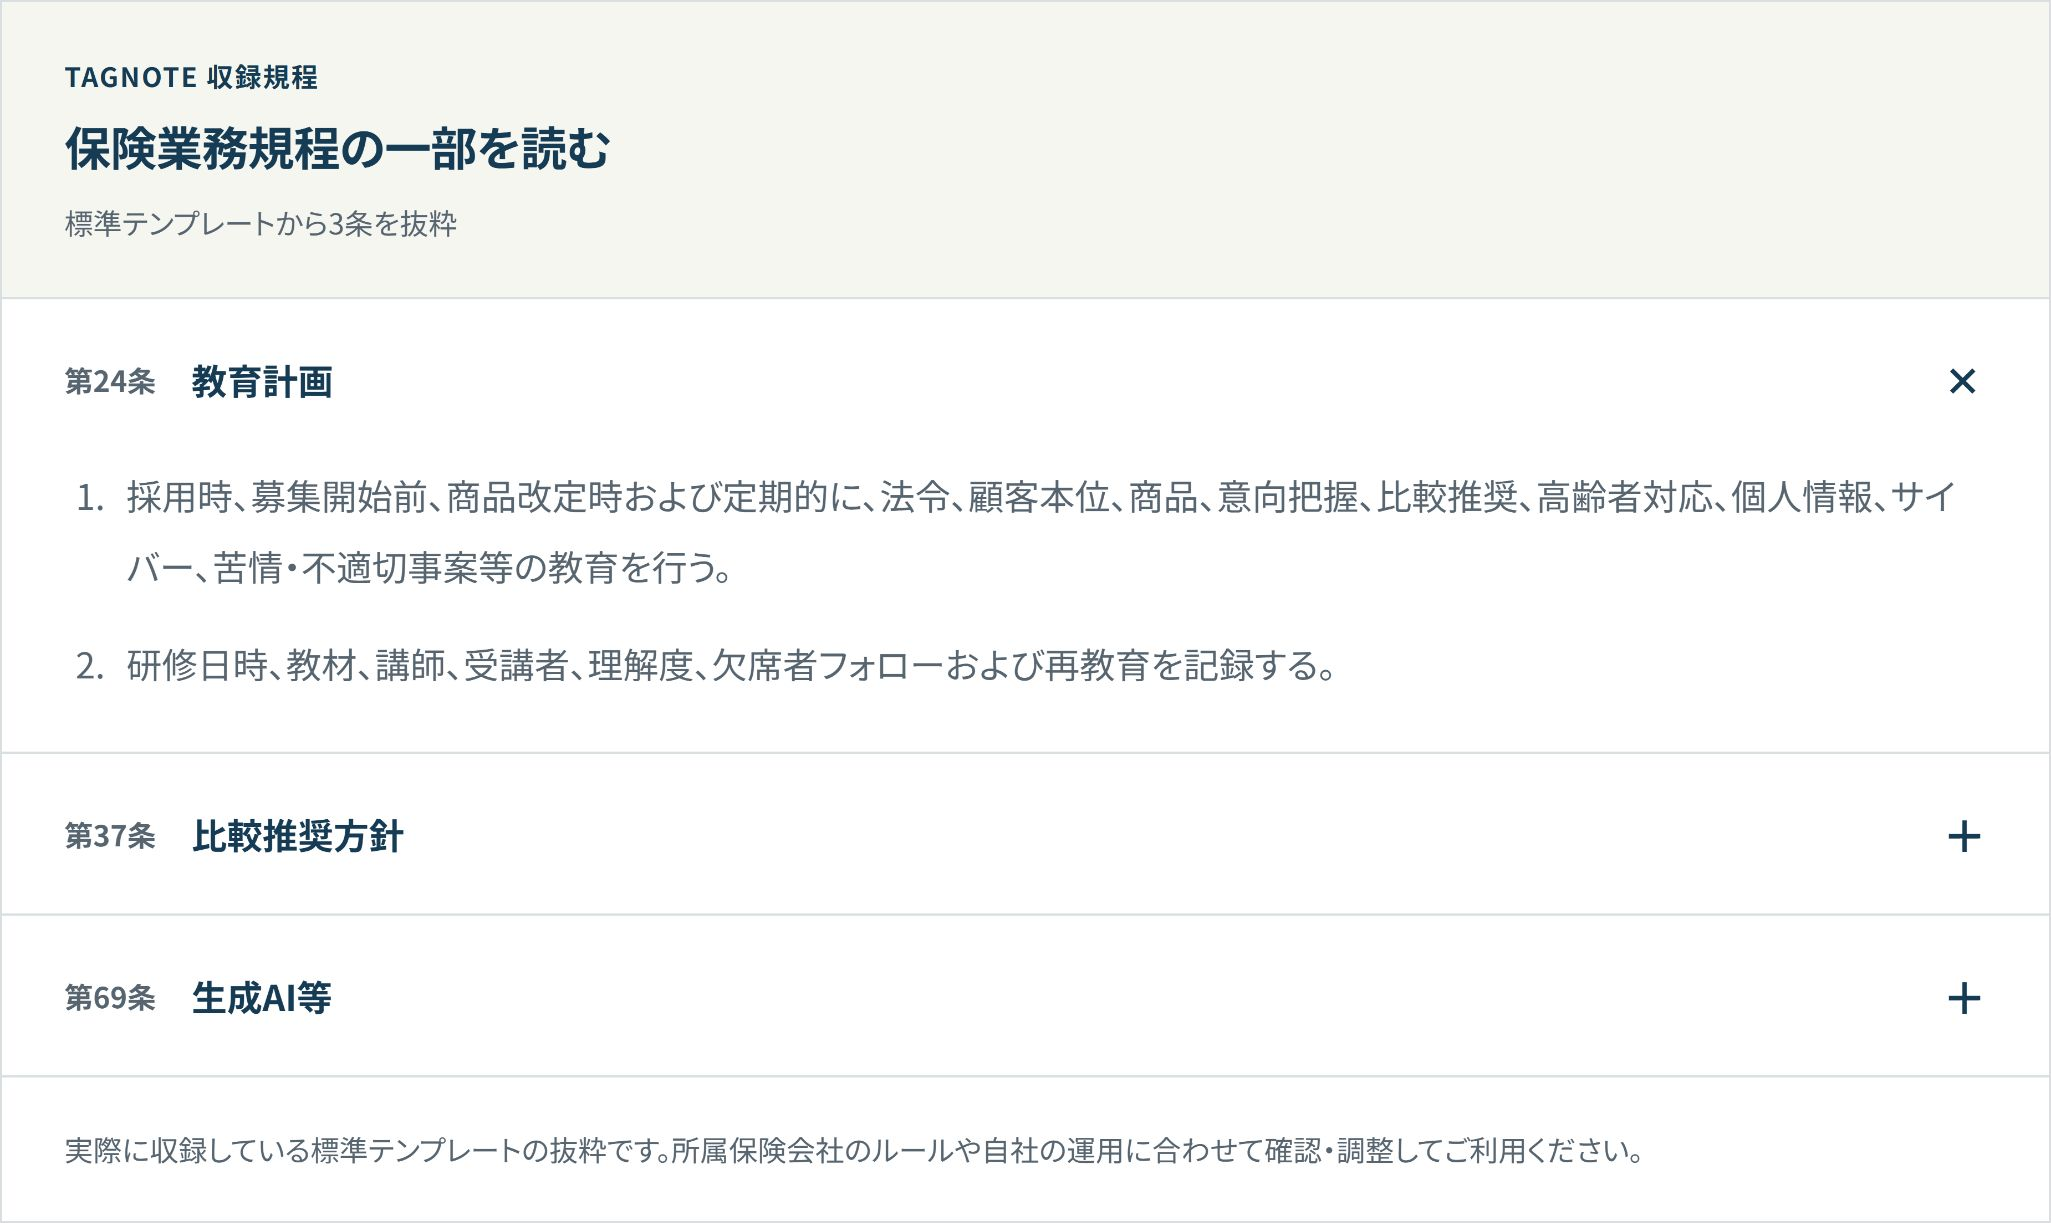
TAGNOTEでは、個人情報管理を含め、TAGNOTEに収録している保険業務規程テンプレート一式を確認できます。
最初に確認するなら、この7つ
全部を一度に見直すのは大変です。
まずは、事務所で次の7つを確認してみてください。
1.退職した人のアカウントが残っていないか
2.全社員が必要以上の顧客情報を見られる状態になっていないか
3.顧客情報を私物スマホ・個人メール・個人クラウドへ保存していないか
4.紙の顧客資料を机や車に放置していないか
5.メール送信時の宛先・添付確認ルールがあるか
6.使っているクラウドサービスや委託先を把握しているか
7.紛失・誤送信が起きたとき、誰へ報告するか全員が知っているか
ここで一つでも、
「そういえばどうなっているんだろう」
があれば、そこから確認すればいいと思います。
個人情報管理は、
分厚い規程を作ることがゴールではありません。
顧客情報を扱う一つひとつの仕事が、その規程どおりになっているか。
そこまで見て初めて、規程が実際に機能します。
運営:株式会社Arima Estate · 編集方針・著者情報
出典・参考資料
- 金融庁「保険会社向けの総合的な監督指針」
該当箇所:II-4-5-2(1)①・②:Need to Know原則、情報取扱基準と研修。2026年9月30日確認。
- 個人情報保護委員会「個人情報保護法ガイドライン(通則編)」
該当箇所:3-4-1~4:データ管理、安全管理措置、従業者・委託先の監督。別添10:安全管理措置。2026年6月改正版。
- 個人情報保護委員会「ガイドラインに関するQ&A」
該当箇所:Q7-53・54:クラウド利用の委託該当性と利用者自身の安全管理措置。
- 日本損害保険協会:個人情報・情報セキュリティ管理の資料
該当箇所:参考資料3-1「保険代理店業務に係る個人情報取扱規程(雛形)」など。
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
該当箇所:漏えい等報告・本人通知の案内と、権限委任に応じた報告先。2026年9月30日確認。